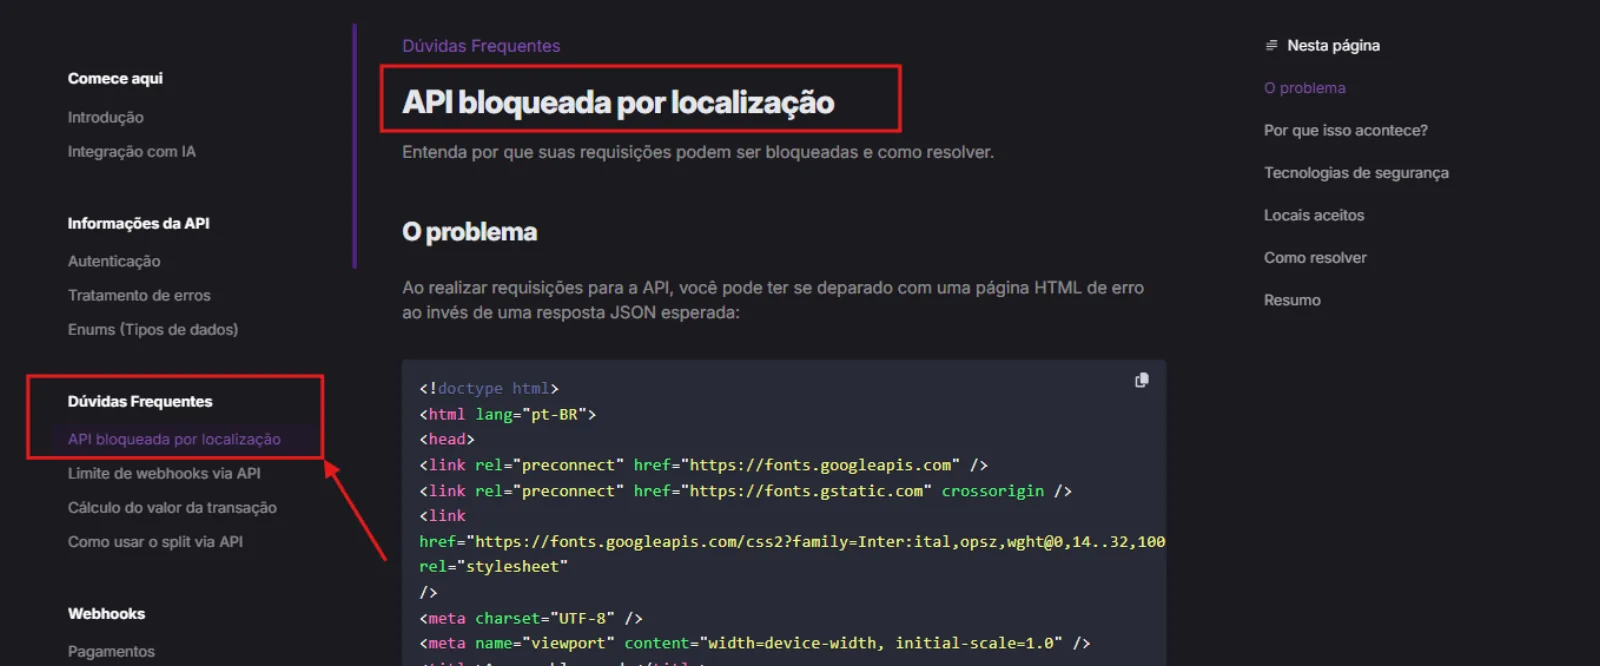
API bloqueada por localização
Se ao consumir nossa API você recebeu bloqueio relacionado à localização, rede ou reputação de IP, isso normalmente está ligado às políticas automáticas do nosso firewall de aplicação (WAF), utilizadas para proteger a infraestrutura e manter conformidade de segurança.
Consulte também a documentação do seu gateway:
https://app.seudominio.com/docs/faq/api-blocked
Substitua seudominio.com pelo domínio da sua plataforma.
O que significa esse bloqueio?
Nosso ambiente utiliza regras globais de segurança para filtrar tráfego considerado de maior risco. Esse bloqueio não é direcionado a um cliente específico, nem representa indisponibilidade da API.
Os critérios podem incluir:
ASN / provedor de hospedagem com baixa reputação
IPs frequentemente reutilizados ou rotativos
Origem geográfica com alto volume histórico de ataques
Redes associadas a bots, scanners ou automações maliciosas
Requisitos de compliance e rastreabilidade
Importante: não realizamos liberação manual de IP individual
Por questões de segurança, não conseguimos liberar diretamente um IP específico de servidor.
Criar exceções pontuais enfraquece a política global de proteção e abre precedentes que impactam todo o ecossistema.
Como resolver
Opção 1 - Proxy reverso (recomendada)
A forma mais rápida e segura é manter sua aplicação atual e alterar apenas a saída das requisições por meio de um provedor reconhecido.
Fluxo:
Servidor atual → Proxy / Gateway → Nossa API
Exemplos de provedores:
AWS
Google Cloud
Microsoft Azure
Cloudflare
Vantagens
Nenhuma alteração relevante na aplicação
Mantém servidor atual funcionando normalmente
Apenas o IP público de saída muda
Liberação costuma ser imediata após uso de rede confiável
Solução mais comum para esse cenário
Opção 2 - Migração simples de servidor
Também é possível migrar sua aplicação para um provedor com melhor reputação de rede.
Normalmente isso pode ser feito via:
Snapshot da VPS atual
Backup de imagem
Restore em AWS / GCP / Azure
Vantagens
Mantém ambiente semelhante ao atual
Downtime reduzido
Solução definitiva em muitos casos
Por que alguns provedores são bloqueados?
Alguns datacenters de baixo custo ou redes pouco auditadas apresentam maior risco operacional, por exemplo:
IPs reciclados entre múltiplos clientes
Alta incidência de abuso
Uso recorrente em botnets
Falta de certificações como:
SOC 2
ISO 27001
PCI DSS
Em ambientes financeiros, esses fatores aumentam risco de fraude e indisponibilidade.
Bloqueio geográfico por risco
Algumas regiões podem sofrer restrições automáticas quando combinam:
Alto volume de ataques DDoS
Tentativas frequentes de fraude
Baixa cooperação jurídica internacional
Baixa rastreabilidade técnica
Limitações regulatórias
Em outros casos, jurisdições com políticas rígidas de privacidade e retenção mínima de logs também podem dificultar investigação de incidentes.
Preciso mudar minha aplicação?
Na maioria dos casos, não.
Se utilizar proxy reverso ou NAT gateway, normalmente basta alterar a rota de saída das requisições.
Próximos passos recomendados
Validar onde sua aplicação está hospedada
Identificar o IP público atual de saída
Testar envio via AWS / GCP / Azure / Cloudflare
Reexecutar a integração
Precisa de suporte?
Se informar:
Provedor atual
País do servidor
Tipo de integração (API / webhook / checkout)
Horário do bloqueio
IP público de saída
nosso time poderá orientar a alternativa mais adequada.